パソコンやスマートフォンを使用中に、「トロイの木馬に感染しました」や「今すぐ電話をかけてください」といった警告メッセージが突然表示された経験はありませんか?これらの警告は、ユーザーを不安にさせて行動を誘導する「偽警告」である場合がほとんどです。このような画面が表示されても慌てず、適切な対処を行えば被害を回避することが可能です。
しかし、指示に従いリンクをクリックしたり、電話をかけたりすると、本物のマルウェアに感染し、個人情報が漏洩する、デバイスが不正に操作されるなど深刻な被害につながる危険があります。
本記事では、「トロイの木馬に感染しました」と表示された場合の見分け方や、安全に対処する方法について、初心者にもわかりやすく解説します。さらに、偽警告を未然に防ぐためのセキュリティ対策についても詳しくご紹介します。
「トロイの木馬に感染しました」と表示された時の消し方
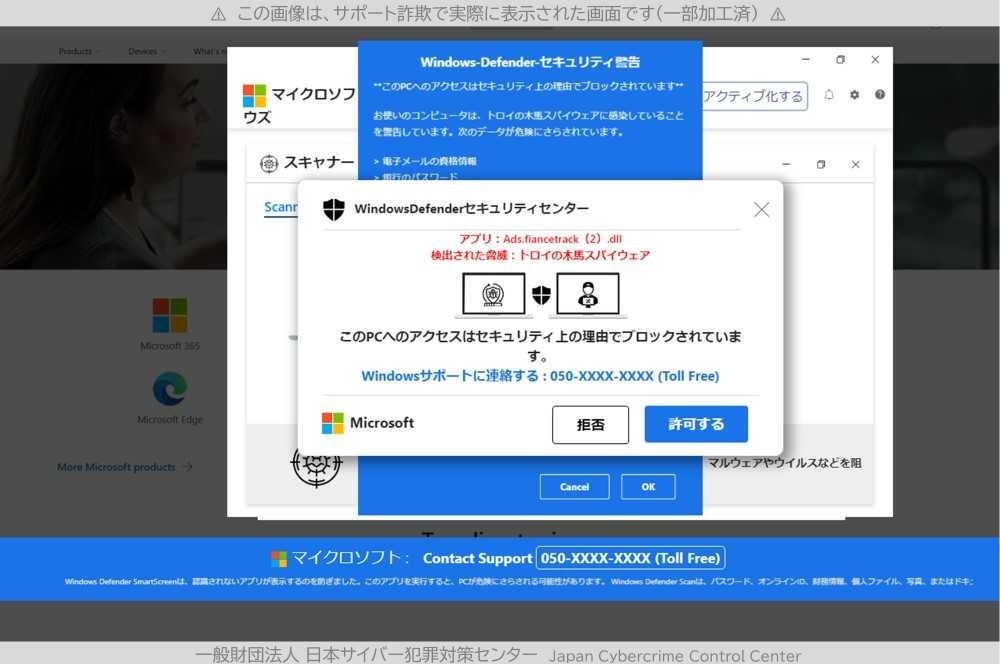
上記の画像は「トロイの木馬に感染しました」の偽警告の画面例です。
インターネット利用中に「トロイの木馬に感染しました」という警告画面が表示された場合、多くはフェイクアラート(偽警告)です。
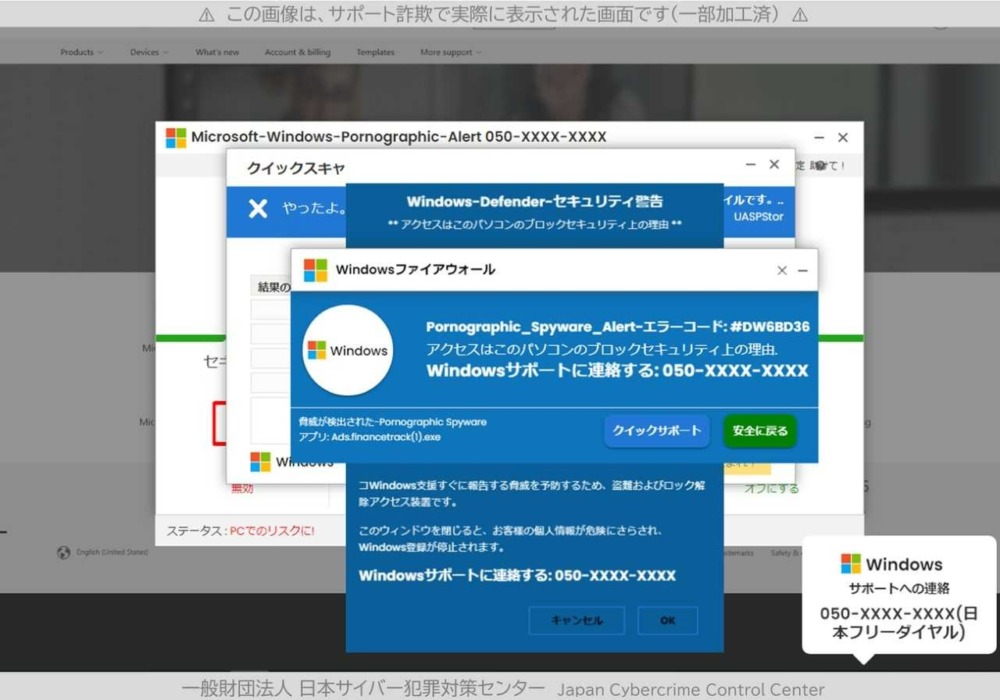
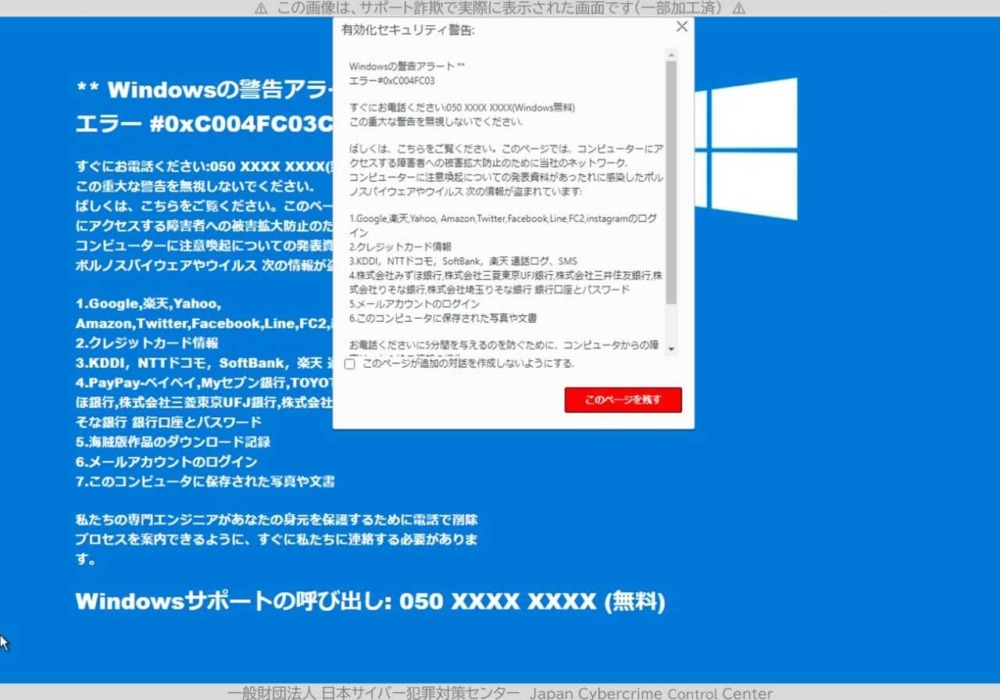
上記のような画像がでたら、慌てずにまずは画面右上の×マークを押して、ブラウザを閉じてください。この方法で警告画面が消える場合が多いです。
×印を押してもブラウザを閉じられない時の消し方
フェイクアラートが表示され、×印を押してもブラウザを閉じられない場合、以下の手順で安全に対処しましょう。
1. ショートカットキーを使用してブラウザを閉じる
- Windowsの場合
Ctrl + WまたはAlt + F4を押してタブまたはブラウザを閉じます。
- Macの場合
Command + WまたはOption + Command + Wを押してタブまたはブラウザを閉じます。
2. タスクマネージャーを使用する
上記でも閉じられない場合、以下の手順でタスクマネージャーを使用して強制終了します。
- タスクマネージャーを起動
- Windowsの場合:
Ctrl + Shift + Escを同時に押します。 - Macの場合:
Command + Option + Escを同時に押します。
- Windowsの場合:
- 不審なアプリやプログラムを確認
- 開いているアプリやブラウザの中から、問題のブラウザを探します。
- 「タスクを終了」または「強制終了」を実行
- 不審なアプリやプログラムが見つかった場合は選択し、終了させます。
消した後の対処法①: キャッシュ・Cookieを削除する
ブラウザを閉じた後、キャッシュやCookieを削除して再び偽警告が表示されるのを防ぎます。以下は主要ブラウザでの削除手順です。
Google Chromeの場合
- ブラウザ右上のメニューアイコン(三点メニュー)をクリック。
- 「設定」 → 「プライバシーとセキュリティ」 を選択。
- 「閲覧データを消去」 をクリックし、キャッシュを削除。
Microsoft Edgeの場合
- ブラウザ右上のメニューアイコン(三点メニュー)をクリック。
- 「設定」 → 「プライバシー、検索、およびサービス」 を選択。
- 「閲覧データを消去」 をクリックし、キャッシュを削除。
Safari(Mac)の場合
- メニューバーから 「Safari」 → 「設定」 を選択。
- 「詳細」タブ を開き、「すべてのウェブサイトのデータ削除」 をクリック。
- 「削除」 を選択してキャッシュを削除。
これらの手順を行うことで、フェイクアラートへの安全な対処と再発防止が可能です。必要であれば、さらに詳細なセキュリティ対策もご確認ください!
絶対にしてはいけないこと
フェイクアラートに対して以下の行為は絶対にしないでください。
- 警告文に表示されたボタンやリンクをクリックする
不正なサイトに誘導されたり、マルウェアがダウンロードされる可能性があります。 - 表示された電話番号に電話をかける
サポートを装った詐欺業者に繋がり、不正請求や情報漏洩のリスクがあります。
 編集部
「トロイの木馬に感染しました」にクリック・電話・契約した時の対処法
個人情報を伝える/入力してしまった場合の対応
偽警告メッセージからリンクを開き、ID・パスワードやクレジットカード番号などを入力した、または電話で個人情報を伝えてしまった場合、すぐに以下の対応を行いましょう。
-
Apple IDやその他のアカウントのパスワード変更
特に重要なアカウント(Apple ID、Googleアカウント、主要なECサイトなど)は最優先で変更してください。 -
クレジットカードの利用明細を確認
不正利用がないか確認し、不審な履歴があればクレジットカード会社に連絡してカードを停止します。 -
全サービスのID・パスワードを変更
同じパスワードを複数のサービスで使用している場合、不正アクセスを防ぐためすべてのパスワードを変更してください。 -
クレジットカード会社や銀行に連絡
不正利用の疑いがあれば、速やかにクレジットカード会社や金融機関に連絡し、カードや口座の利用停止手続きを行います。 -
警察への被害届の提出
金銭被害が発生している場合、送金履歴やスクリーンショットなどの証拠を用意し、警察に被害届を提出してください。証拠が不十分な場合はフォレンジック調査業者に相談するのも一つの手です。
アプリをダウンロードしてしまった場合は消去しよう
偽警告に従い、不正なアプリをダウンロードした場合は、以下の手順で削除してください。
-
Windowsの場合
- 「Windowsキー」と「Rキー」を同時に押します。
- 「appwiz.cpl」と入力して「OK」をクリックします。
- 「プログラムと機能」から不審なアプリを選び、「アンインストール」を実行します。
-
Macの場合
- Finderを開き、「アプリケーション」フォルダから不正なアプリを選択し、右クリックで「ゴミ箱に移動」を選択します。
-
端末の異常に注意
- 端末の動作が遅くなる、通信量が急増するなどの異常があれば、端末に不正アクセスが行われている可能性があります。
警察や消費者センターに相談
偽警告の表示通りに操作してしまった場合は消費生活センターをはじめとした相談窓口へ連絡してみることをお勧めします。
おもな相談窓口は下表のとおりで、なかでも消費者ホットラインは局番なしの188(いいや)のみで電話できるため便利です。
| 消費者ホットライン |
電話番号:188(局番無し) |
| 国民生活センター 平日バックアップ相談 |
電話番号:03-3446-1623 受付時間:10時~12時、13時~16時(平日のみ) |
| サイバー犯罪に係る電話相談口 |
電話番号:03-5805-1731 受付時間:8時30分~17時15分(平日のみ) |
| 情報セキュリティ安心相談窓口 |
電話番号:03-5978-7509 受付時間:10時~12時、13時30分~17時(平日のみ) メールアドレス:anshin@ipa.go.jp |
警視庁のホームページでもインターネット詐欺やサイバー犯罪に関する事例とその解決策が掲載されています。事例を参考にしながら、自分の状況に合った対応を確認できます。
被害状況の特定と被害防止には、専門業者に調査依頼をしよう
被害状況を特定したい場合や、さらなる被害を防ぐためには、専門のフォレンジック調査業者に依頼するのがおすすめです。調査によって不正なアプリや情報漏洩の状況が明らかになり、適切な対策を講じることができます。
被害範囲や攻撃者の特定を行いたい場合は、フォレンジック調査の専門会社に相談するのも効果的です。不正アクセスやデータ漏洩の状況を詳細に調査し、再発防止策を提案してもらえます。
【被害実例5つ】「トロイの木馬に感染しました」の偽警告に騙された実例
偽警告「トロイの木馬に感染しました」に騙され、被害に遭った実際の事例としてサポート詐欺4件、パソコン遠隔操作によるサイバー犯罪1件を紹介します。これらの事例を参考に、被害を未然に防ぐための対策を知りましょう。
事例①:電子マネー90万円分を騙し取られる
- 日時:2023年12月17日
- 被害者:福島県在住 60代男性
- 被害金額:90万円
2023年12月17日午後1時ごろ、男性が自宅でパソコンを操作中に「トロイの木馬に感染しました」と表示される警告画面が突然現れました。
男性はそのメッセージを信じ、画面に記載された電話番号に連絡。電話口の相手から「ウイルスの駆除には電子マネーが必要」と言われ、指示通りに複数のコンビニで電子マネーを購入し、コード番号を相手に伝えました。その結果、約90万円分の電子マネーを騙し取られる被害に遭いました。
参考:TBS NEWS DIG|「トロイの木馬に感染しました」警告信じ…電子マネー90万円分だまし取られる 福島
事例②:マイクロソフト社を名乗る人から電子マネー166万円を騙し取られる
- 日時:2023年5月20日
- 被害者:青森県在住 60代男性
- 被害金額:166万円
男性がインターネットサイトを閲覧中、「トロイの木馬に感染しました」との警告メッセージが表示されました。メッセージ内の電話番号に連絡すると、マイクロソフト社の社員を名乗る男性が対応し、「ウイルス感染を解消するにはセキュリティソフトの購入が必要」と説明。さらに「4万円分の電子マネーを購入して、その番号をパソコン画面に入力してください」と指示しました。
男性は指示に従い、コンビニで電子マネーを購入。その後も「入力間違いがあった」などの理由で繰り返し電子マネーの購入を求められ、最終的に20枚、総額166万円を騙し取られる結果となりました。
参考:TBS NEWS DIG|「トロイの木馬に感染しました」1日で9回にわたり総額166万円分の電子マネーを購入させられる 青森県で特殊詐欺被害
事例③:電子マネーカードで約15万円騙し取られる
- 日時:2024年1月28日
- 被害者:大分市内の63歳男性
- 被害金額:約15万円
パソコンでインターネットを閲覧中、「トロイの木馬が検知されました。この番号に連絡ください」との警告画面が表示されました。男性が画面に記載された「050」から始まる電話番号に連絡すると、片言の日本語を話す男性が対応し、「ウイルスに感染しています。除去とセキュリティソフトの導入が必要」と説明。
男性は指示通りにコンビニで電子マネーカードを購入し、利用番号を伝えましたが、「金額が足りない」「時間切れになった」などの理由で繰り返し追加購入を要求され、最終的に14万9800円分を騙し取られました。
事例④:偽警告に従い6万円を騙し取られる
- 日時:2024年5月20日
- 被害者:浜田市20代女性
- 被害金額:6万円
女性はパソコン操作中、「トロイの木馬に感染しました」との警告画面が表示されました。画面に従い、ウイルス除去費用として計6万円を騙し取られる被害に遭いました。その後、さらに15万円以上の追加購入を要求されたため、不審に思い警察に相談したところ、詐欺だと判明しました。
参考:dmenu ニュース|「トロイの木馬に感染」とパソコンに警告 ウイルス除去費用だとだまされ20代女性が6万円被害(浜田市)
事例⑤:パソコン遠隔操作によるサイバー犯罪
- 日時:2012年7月29日から
- 被害者:東京都、三重県等に在住する4人
- 加害者:都内のIT関連会社社員1名
2012年、インターネット掲示板「2ちゃんねる」を利用し、他人のPCをトロイの木馬で遠隔操作するサイバー犯罪が発生しました。犯人は感染させたPCを踏み台にして殺人や襲撃の予告を投稿。これにより4人が誤認逮捕されましたが、後に全員が釈放され、PCが遠隔操作されていたことが判明しました。
犯人は2014年5月に自ら犯行を認め、事件は解決しましたが、サイバー犯罪の危険性を示す典型的な事例となりました。
「トロイの木馬の感染」警告が本物と偽物を見分ける方法
インターネット閲覧中に突然「トロイの木馬に感染しました」といった警告画面が表示されることがあります。
これらの警告は多くの場合、フェイクアラート(偽警告)であり、正しい対処をすれば被害を防ぐことができます。本物と偽物を見分けるためのポイントを解説します。
偽物の特徴:不自然なURLや具体的すぎる数字、警告メッセージ文
偽警告には以下のような特徴があります。
-
不自然なURLやドメイン
正規の企業ではない、ランダムな文字列や怪しいドメインが表示されている。 -
具体的すぎる数字や警告メッセージ
「システムが〇%破損している」など、信憑性を感じさせる具体的な数字を使ったメッセージ。 -
音やアナウンスで不安を煽る
エラー音(ビープ音)が鳴り続けたり、「今すぐ連絡してください」などの音声メッセージが流れる。 -
サポートセンターやウイルス対策ソフトへの誘導
詐欺サポートセンターへの電話や、不正なウイルス対策ソフトを購入させるリンクが含まれている。
偽物に従うと起こりうる被害:乗っ取りや不正アプリのインストール
偽警告に従った場合、以下のような被害が発生する可能性があります。
- スマートフォンの乗っ取り
認証情報やパスワードを勝手に変更される。 - 不正アプリのインストール
パソコンやスマートフォンにマルウェアを仕込まれる。 - 高額な費用の請求
偽サポート費用や粗悪なセキュリティ商品を契約させられる。 - 個人情報の漏洩や金銭被害
銀行口座やECサイトに不正アクセスされ、金銭的被害を受ける。
警告メッセージの指示に従ってしまった場合、マルウェアに感染した端末の感染経路や被害範囲について調査・解析を行う、フォレンジック調査の専門業者に相談することも被害を防ぐ方法の1つです。
本物の特徴:正規のURLや過剰な演出がない
一方で、本物の警告には以下のような特徴がありません。
- 正規のURLやドメイン
正式な企業名や信頼できるドメインが使用されている。 - 過剰な演出や不安を煽る要素がない
音声や画面で焦らせる表現はほとんどありません。 - 具体的な行動を強制しない
電話をかけるように促したり、特定のリンクをクリックするような指示はない。
偽警告がでた時の対処法:ブラウザをすぐに閉じる
- 偽警告が表示された場合、ブラウザを閉じるか、タスクマネージャーを使用して強制終了してください。
- 万が一指示に従ってしまった場合も、焦らず適切な専門機関やフォレンジック調査の専門業者に相談してください。
正しい知識と冷静な行動が被害を防ぐ鍵です。必要に応じて信頼できる専門機関に相談しましょう。
そもそも「トロイの木馬に感染しました」とは?
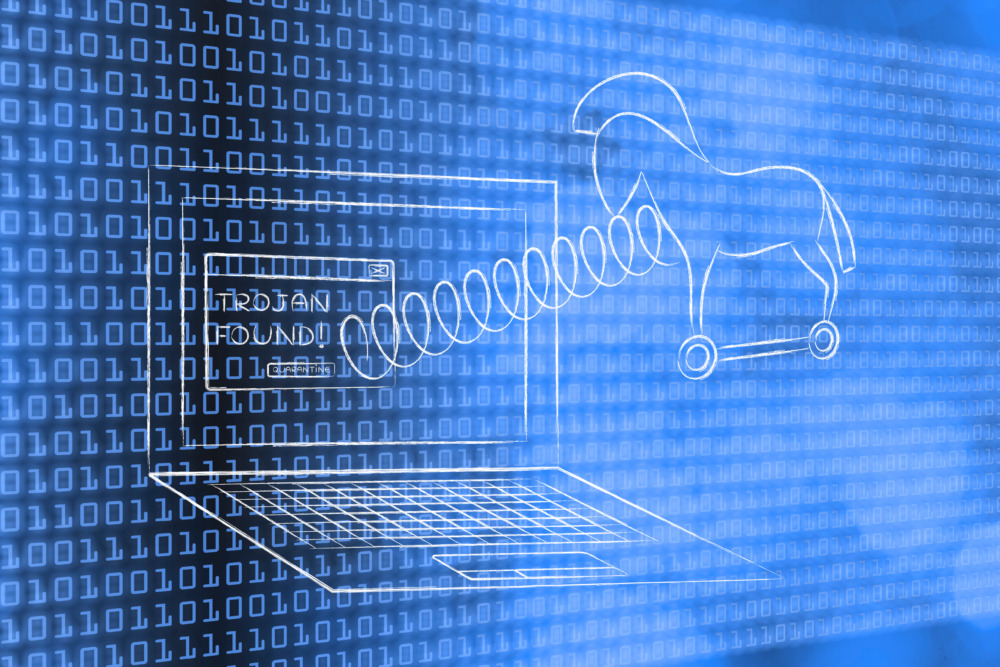
トロイの木馬とは、無害なプログラムやファイルを装ってシステムに侵入し、標的に気づかれないように攻撃を仕掛けるマルウェア(悪意のあるソフトウェア)の一種です。その名は、古代ギリシャの「トロイの木馬」の逸話に由来しており、外見は無害でも内部に危険が潜んでいるという特性を表しています。
 編集部
トロイの木馬に感染することで起こりうる被害
トロイの木馬に感染すると、以下のような深刻な被害を受ける可能性があります。
-
マルウェアやランサムウェアへの感染
他の悪意のあるプログラムをシステム内にダウンロード・インストールし、さらなる被害を広げます。 -
個人情報の流出
クレジットカード情報、ログインIDやパスワードなどの個人情報を収集され、第三者に送信される可能性があります。 -
なりすましによる不正利用
SNSやメールアカウントが乗っ取られ、スパムの送信や不正取引に利用される場合があります。 -
不正行為の踏み台
感染したデバイスがサイバー攻撃(DDoS攻撃など)や不正アクセスの踏み台として利用されることがあります。
トロイの木馬に感染しないための対策
-
信頼できるセキュリティソフトを導入する
常に最新の状態に更新し、リアルタイム保護を有効にしておきましょう。 -
不審なファイルやリンクを開かない
メールやメッセージで送られてきた不明な添付ファイルやリンクはクリックしないこと。 -
公式サイト以外からのソフトウェアダウンロードを避ける
正規の提供元からのみアプリやプログラムをインストールしてください。 -
定期的なバックアップを取る
万が一の感染に備え、大切なデータを外部ストレージやクラウドにバックアップしておきましょう。
トロイの木馬は見た目で判断しにくく、巧妙に偽装されています。正しい知識と対策を講じることで、感染を防ぎ、システムや個人情報の安全を守りましょう。
トロイの木馬の感染経路
トロイの木馬は巧妙に偽装され、多くの感染経路を通じて拡散されます。以下は主な感染経路とその注意点です。
1. メールやメッセージの添付ファイルから感染
スパムメールや不審なメッセージに添付されたファイルを不用意に開くことで、トロイの木馬がダウンロードされてしまう危険性があります。
また、メッセージ内に記載されたURLをクリックすることで、悪意のあるサイトへ誘導されるケースもあります。
注意点:
- 不審な送信者からのメールや、予期しない添付ファイルは開かない。
- ファイル名が自然に見える場合でも、開く前に注意深く確認する。
2. Webサイト・SNS・アプリから感染
偽装されたURLをクリックしたり、不正なサイトからアプリやソフトウェアをダウンロードすることで感染します。最近では、クラウドストレージで共有されたファイルにトロイの木馬が仕込まれている場合もあります。
注意点:
- 怪しいリンクやURLはクリックしない。
- SNSやWebサイト上の誘導リンクに注意し、公式な提供元のみ利用する。
「トロイの木馬に感染しました」にならないための予防方法
感染を未然に防ぐためには、以下の基本的な対策が有効です。そのほか「OSを最新にする」「感染予防サービスを利用する」の方法もあります。
1. 添付ファイルを開く際の注意喚起
- 不審な送信元からのメールやメッセージは開かない。
- 添付ファイルの名前が自然な場合でも、「安全」と判断せず慎重に確認する。
2. 信頼できる開発者のソフトウェアのみを使用
- フリーソフトや便利アプリには、トロイの木馬が仕込まれている可能性があります。
- ダウンロードは公式サイトや信頼できる提供元から行いましょう。
OSなどを最新版に保つ
「トロイの木馬」が利用するバックドアや感染経路の多くは、OSやアプリケーションの脆弱性を狙っています。そのため、OSやアプリのアップデートを怠ると、これらの脆弱性を放置してしまうことになります。
以下のように対策を取りましょう。
- 定期的にOSやアプリケーションを確認し、最新バージョンに更新しましょう。
- 自動アップデート機能を有効にすることで、更新忘れを防ぐことができます。
感染対策サービスを活用する
パソコンやスマートフォンを「トロイの木馬」などのマルウェアから守るためには、セキュリティソフトの導入が不可欠です。近年では、より高度な対策が可能な以下のサービスが注目されています。
1. EPP(Endpoint Protection Platform)
- マルウェアがシステムに侵入する前に検知し、感染を防ぎます。
- 主に従来型のウイルス対策やファイアウォール機能を提供します。
2. EDR(Endpoint Detection and Response)
- 感染後の不審な挙動を検知し、迅速に駆除や隔離を行います。
- トロイの木馬などの巧妙なマルウェアにも対応可能です。
併用の効果
これらのサービスを併用することで、侵入を防ぎつつ、万が一の感染後にも迅速な対応が可能となります。
まとめ:「トロイの木馬に感染しました」の警告画面がでたらすぐ対策して被害を防ごう
-
「トロイの木馬に感染しました」という警告は、ほとんどが偽警告である
- 指示に従わず、冷静に対処することが重要です。
-
偽警告の指示内容には絶対に従わない
- 電話をかけたり、リンクをクリックしたりしないでください。
-
もし指示内容に従ってしまった場合は、速やかに適切な対処を取る
- 個人情報を変更し、専門機関に相談しましょう。
-
日々の感染対策が最善の防御策である
- OSやアプリケーションを最新の状態に保ち、信頼できるセキュリティサービスを活用することで、マルウェアの脅威を未然に防ぎましょう。
これらの知識を活用して、安全なインターネット環境を維持してください。必要であれば専門家の助けを借りることも検討しましょう!